El CSO de Binance anticipó sin saberlo la táctica del hackeo de $6.3 mil millones meses antes del ataque
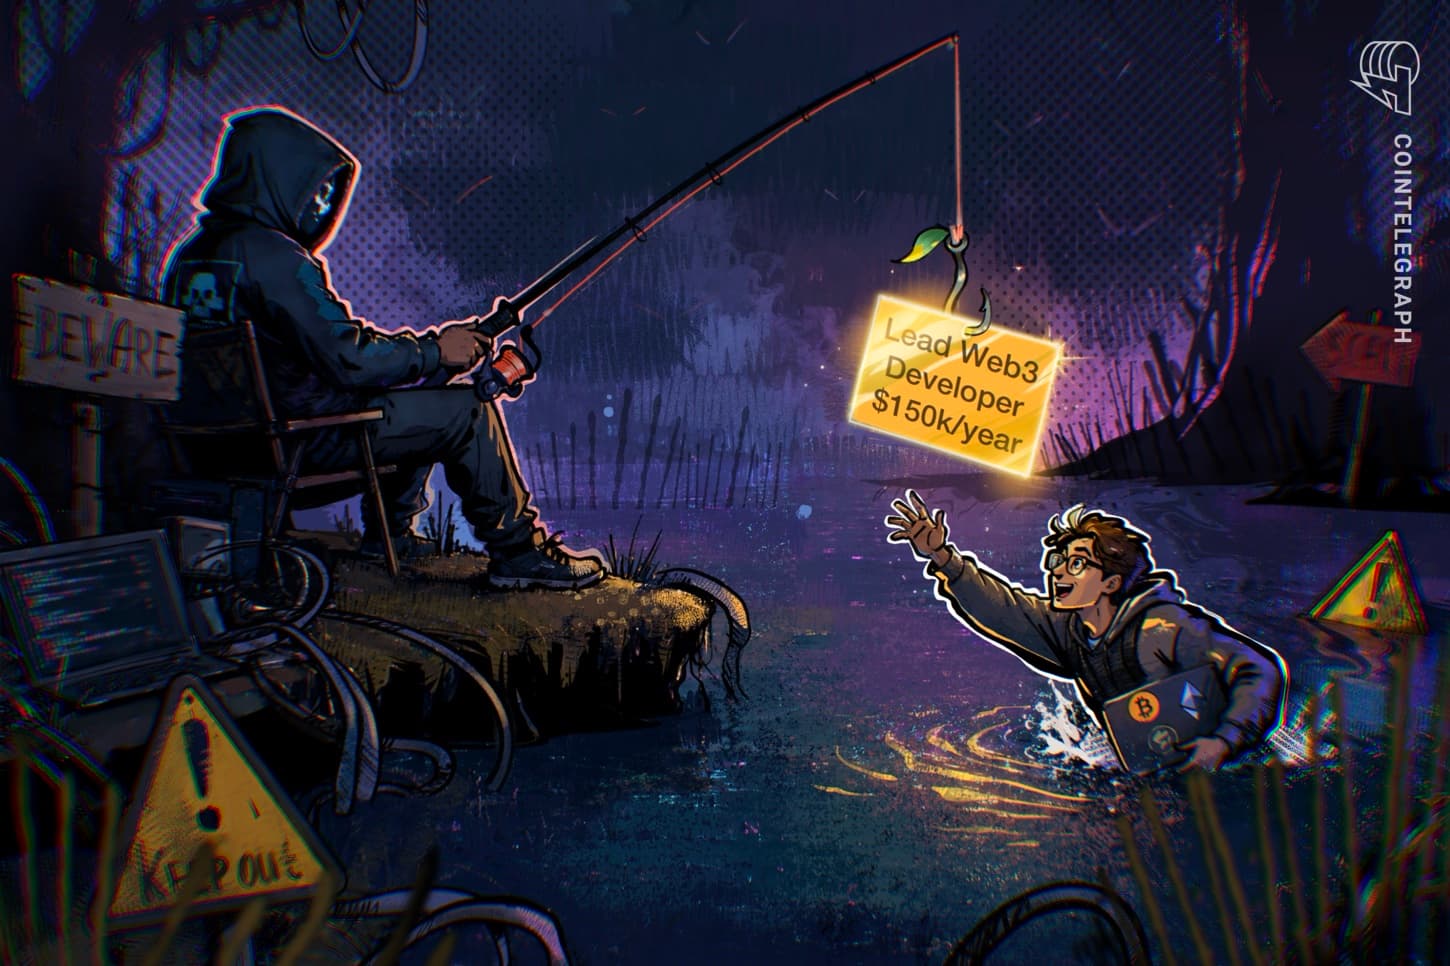
En una entrevista concedida en julio, el director de seguridad (CSO) de Binance, Jimmy Su, explicó cómo las evaluaciones de programación falsas podían comprometer los dispositivos de los empleados, una táctica que meses después se utilizaría en el hackeo récord de la exchange. Lo que en su momento parecía una advertencia genérica sobre las amenazas emergentes en el sector cripto se convirtió, con el paso del tiempo, en una descripción casi profética del modus operandi que los atacantes emplearían contra la plataforma.
Según relató Su en aquella conversación, los ciberdelincuentes habían comenzado a hacerse pasar por reclutadores o empresas de tecnología para enviar a los candidatos supuestas pruebas de codificación. Estos ejercicios, aparentemente inofensivos, contenían en realidad código malicioso que, al ejecutarse, otorgaba a los atacantes acceso a los dispositivos de las víctimas. El CSO de Binance describió esta técnica como una vía efectiva para infiltrarse en entornos corporativos altamente protegidos, ya que aprovechaba la confianza natural de los empleados en procesos de contratación legítimos.
La ironía del caso radica en que esa misma mecánica fue la que, según las investigaciones posteriores, permitió a los atacantes comprometer la infraestructura de Binance y perpetrar uno de los robos más grandes en la historia de las criptomonedas. El incidente, que resultó en la sustracción de aproximadamente $6.3 mil millones, puso de manifiesto la sofisticación creciente de los grupos criminales que operan en el ecosistema blockchain y su capacidad para combinar ingeniería social con malware dirigido.
El episodio también subraya una tendencia más amplia en el sector: los atacantes ya no se limitan a explotar vulnerabilidades técnicas en los smart contracts o en los protocolos DeFi, sino que dirigen sus esfuerzos hacia el eslabón más débil de cualquier organización, que son las personas. Las evaluaciones de codificación falsas, los correos de phishing y las ofertas de empleo fraudulentas se han convertido en herramientas habituales para obtener acceso inicial a sistemas corporativos, desde donde luego se escalan privilegios y se exfiltran fondos.
Para Binance, el incidente representa un desafío reputacional y operativo de primer orden. La exchange, que durante años ha invertido sumas significativas en seguridad y en equipos de respuesta a incidentes, se enfrenta ahora a preguntas sobre cómo pudo materializarse una táctica que su propio CSO había descrito públicamente meses antes. Los expertos en ciberseguridad señalan que conocer una amenaza no equivale a estar protegido contra ella, y que la capacitación continua de los empleados, junto con políticas estrictas de verificación de dispositivos y aislamiento de entornos, resulta indispensable para mitigar este tipo de riesgos.
El caso de Binance también invita a reflexionar sobre la responsabilidad de las exchanges centralizadas en la protección de los activos de sus usuarios. A diferencia de las wallets de autocustodia, donde el usuario controla directamente sus claves privadas, las plataformas centralizadas concentran grandes cantidades de fondos y se convierten en objetivos prioritarios para los atacantes. Esto ha llevado a algunos analistas a recomendar una mayor diversificación de la custodia y a promover soluciones de staking y DeFi que reduzcan los puntos únicos de fallo.
A medida que el ecosistema cripto madura, la seguridad deja de ser un diferenciador competitivo para convertirse en un requisito básico. La lección que deja el hackeo de Binance, anticipado involuntariamente por su propio CSO, es clara: en un entorno donde los atacantes perfeccionan constantemente sus tácticas de ingeniería social, la vigilancia y la educación continua de los equipos humanos son tan importantes como la mejor tecnología de cifrado o los audits de smart contracts más rigurosos.
Relacionados
MSCI confirma la eliminación de Strategy de los índices al final de noviembre
12 de noviembre de 2026
Nomura explora la venta de su unidad cripto Laser Digital: Bloomberg
11 de noviembre de 2026