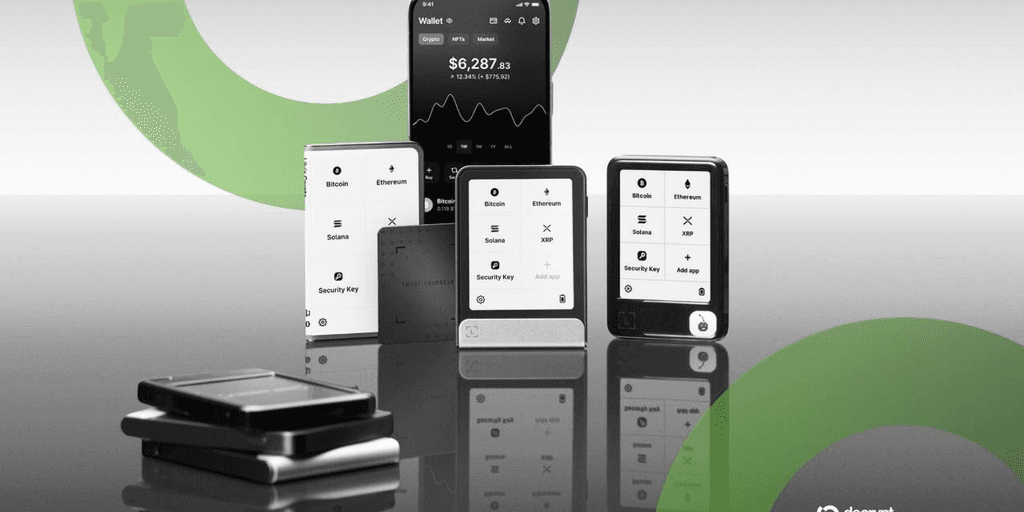
Ataque a Ledger se extiende a la UE, IA descubre un error de '18 billones de XRP': Hodler's Digest
La seguridad en el dinámico y a menudo volátil mundo de las criptomonedas es un campo de batalla constante, donde la vigilancia es la moneda de cambio más valiosa. Esta semana, la comunidad cripto ha sido testigo de dos incidentes significativos que subrayan la naturaleza multifacética de las amenazas: un preocupante informe sobre un dispositivo Ledger manipulado adquirido en Europa y el descubrimiento de un error masivo en el protocolo XRP, facilitado por la inteligencia artificial. Estos eventos no solo resaltan la sofisticación de los atacantes, sino también la evolución de las herramientas utilizadas para defender y auditar el ecosistema digital.
Un usuario en Europa ha encendido las alarmas al reportar la compra de un dispositivo Ledger que parecía haber sido manipulado. Adquirido a través de un "major retailer" en la región, este incidente plantea serias preguntas sobre la cadena de suministro y la integridad de los "hardware wallets". Los "hardware wallets" como Ledger son ampliamente considerados la forma más segura de almacenar criptoactivos, ya que mantienen las claves privadas fuera de línea y aisladas de entornos potencialmente comprometidos. Sin embargo, un dispositivo comprometido desde el punto de venta podría anular esta capa fundamental de seguridad, exponiendo los fondos de los usuarios a riesgos inimaginables. Este tipo de ataque, si se confirma y se propaga, representa una amenaza directa a la confianza en la seguridad física de los activos digitales.
Este no es el primer desafío de seguridad que enfrenta la comunidad de "hardware wallets". A lo largo de los años, ha habido incidentes que van desde filtraciones de datos de clientes hasta intentos sofisticados de "phishing" dirigidos a usuarios de Ledger. La recomendación estándar de los expertos en seguridad y de la propia Ledger siempre ha sido comprar los dispositivos directamente del fabricante o de distribuidores autorizados y verificar meticulosamente los sellos de seguridad y el estado del empaque al recibirlos. La aparición de un dispositivo manipulado en un "major retailer" europeo añade una nueva y preocupante dimensión a estas advertencias, sugiriendo que los atacantes están buscando nuevas vías para comprometer la seguridad de los usuarios antes incluso de que configuren sus dispositivos.
Cambiando de tema, pero manteniendo el foco en la seguridad, un equipo de "security researchers" ha logrado un descubrimiento asombroso en el ecosistema de XRP. Utilizando "AI" (inteligencia artificial), estos investigadores identificaron un "bug" crítico que, teóricamente, podría haber generado "18 trillion XRP". Para poner esto en perspectiva, esta cantidad de XRP representaría un valor potencial de "$94 billion", una cifra que supera con creces la capitalización de mercado actual de muchos activos digitales importantes. El hallazgo subraya el creciente papel de la "AI" en la identificación de vulnerabilidades complejas que podrían pasar desapercibidas para los métodos de auditoría tradicionales, demostrando su potencial para fortalecer la seguridad en el espacio "blockchain".
A pesar de la magnitud del "bug" y su potencial impacto financiero, los investigadores recibieron una recompensa de "$250K" a través del programa de "bug bounty". Esta cifra, aunque sustancial, ha generado debate dentro de la comunidad sobre la adecuación de las recompensas en relación con la gravedad de las vulnerabilidades descubiertas. Los programas de "bug bounty" son herramientas esenciales para la seguridad de los proyectos "blockchain", incentivando a los "white-hat hackers" a reportar fallos en lugar de explotarlos. Sin embargo, la disparidad entre un riesgo de "$94 billion" y una recompensa de "$250K" plantea preguntas sobre si los incentivos actuales son suficientes para atraer y retener a los mejores talentos en la búsqueda de vulnerabilidades críticas, especialmente cuando la "AI" está demostrando ser capaz de encontrar fallos de una escala sin precedentes.
Ambos incidentes, el reporte del Ledger manipulado en Europa y el "bug" masivo de XRP descubierto por "AI", sirven como recordatorios contundentes de que la seguridad en el mundo cripto es una batalla multifacética y en constante evolución. Desde la integridad física de los dispositivos de almacenamiento hasta la robustez del código subyacente de los protocolos "blockchain", cada capa presenta sus propios desafíos. La creciente sofisticación de los atacantes, combinada con la aparición de herramientas avanzadas como la "AI" para la detección de vulnerabilidades, significa que tanto los usuarios como los desarrolladores deben permanecer en alerta máxima. La vigilancia, la educación y la inversión continua en seguridad son pilares fundamentales para proteger los activos en un ecosistema que, aunque innovador, sigue siendo un objetivo atractivo para quienes buscan explotar sus debilidades. El "Hodler's Digest" de esta semana nos deja claro que la seguridad nunca es un estado, sino un proceso continuo.
Relacionados
Aptos lanza Mempool Encriptado para frenar el frontrunning y los ataques de sandwich
13 de octubre de 2026
Los PACs de cripto anuncian una campaña de gasto de 2,7 millones de dólares en carreras de la Cámara de Representantes antes de las elecciones intermedias
12 de octubre de 2026