Ledger confirma implante de hardware no autorizado; pérdidas podrían superar los $86M
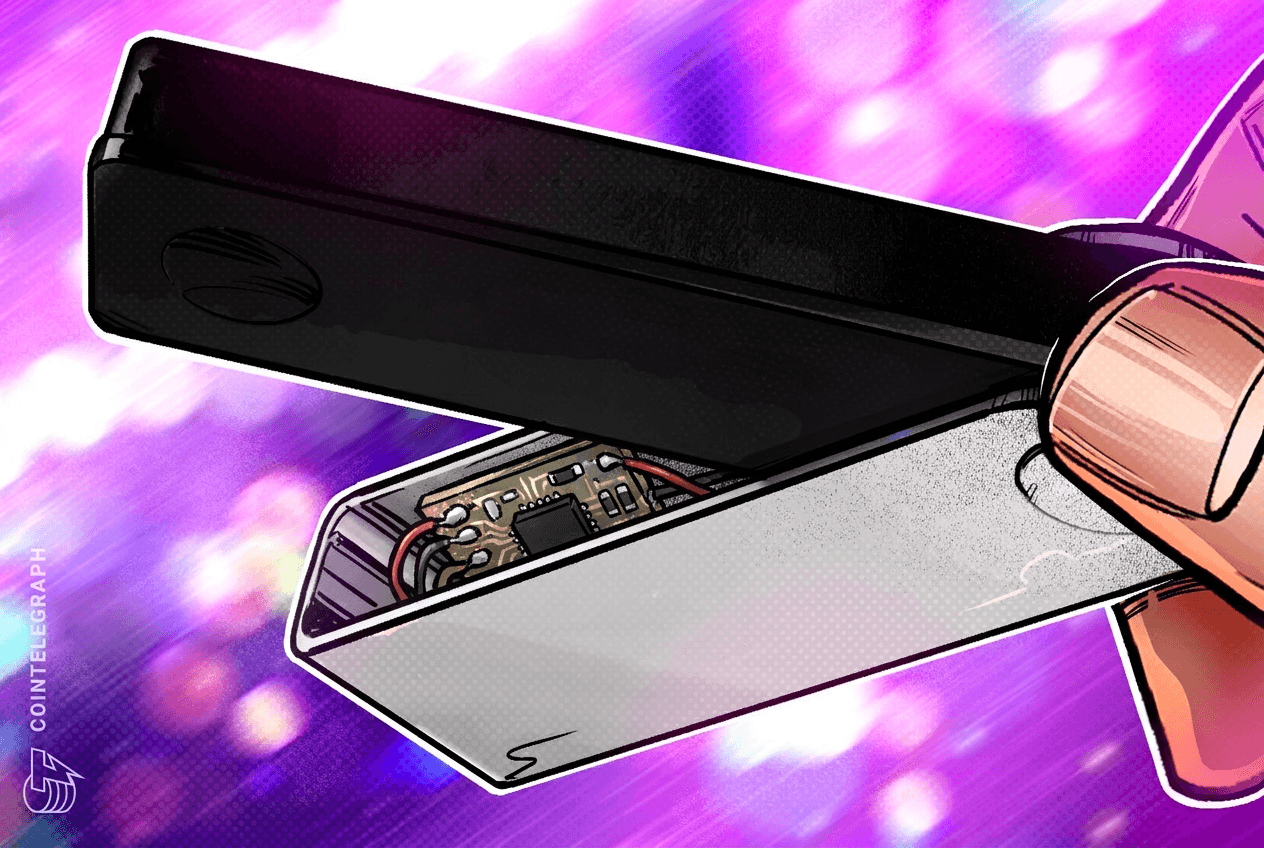
La empresa francesa Ledger, uno de los principales fabricantes de hardware wallets para criptomonedas, ha confirmado un incidente de seguridad crítico que involucra la detección de un "implante de hardware no autorizado" en algunos de sus dispositivos. Este descubrimiento ha encendido las alarmas en la comunidad cripto, dada la reputación de seguridad que poseen estos dispositivos. La compañía ha advertido que las pérdidas potenciales derivadas de este incidente podrían superar los $86 millones, una cifra que subraya la magnitud del riesgo y el valor de los activos en juego. Este tipo de ataque, que compromete la integridad física de los dispositivos antes de llegar al usuario final, representa una amenaza particularmente insidiosa para la seguridad de los activos digitales.
Según las declaraciones iniciales de Ledger, el incidente parece estar "aislado a un único reseller y su mercado del sudeste asiático". Esta focalización geográfica y de distribución sugiere un ataque a la cadena de suministro dirigido, donde los dispositivos fueron interceptados y modificados antes de ser vendidos a los consumidores. Un implante de hardware no autorizado en una hardware wallet es extremadamente grave, ya que podría permitir a los atacantes acceder a las claves privadas de los usuarios, que son la base de la propiedad y el control de las criptomonedas. La naturaleza de este ataque socava la confianza fundamental que los usuarios depositan en la seguridad física de sus dispositivos.
Las hardware wallets como las de Ledger son ampliamente consideradas como la forma más segura de almacenar criptoactivos, precisamente porque mantienen las claves privadas offline, aisladas de internet y de posibles ataques de software. La premisa es que, al no estar conectadas a la red, estas claves son inaccesibles para hackers remotos. Sin embargo, un ataque a la cadena de suministro que introduce hardware malicioso antes de que el dispositivo llegue al usuario final elude esta protección fundamental. Esto resalta la importancia crítica de adquirir estos dispositivos directamente del fabricante o de distribuidores autorizados y de verificar siempre la integridad del paquete y del dispositivo al recibirlo.
La estimación de pérdidas que podrían "superar los $86M" es una cifra alarmante que sugiere que un número considerable de usuarios podría haber sido afectado, o que los activos comprometidos eran de un valor muy elevado. Para los usuarios de Ledger, y en particular para aquellos que compraron sus dispositivos a través de resellers en el sudeste asiático, la situación exige una acción inmediata y precauciones extremas. Se recomienda encarecidamente a los usuarios que verifiquen la autenticidad de sus dispositivos, que se abstengan de introducir sus seed phrases en cualquier lugar que no sea el propio dispositivo durante la configuración inicial, y que consideren el uso de funciones de seguridad adicionales como el "25th word" o passphrase para una capa extra de protección.
Este incidente no solo afecta a Ledger y a sus usuarios, sino que también sirve como un recordatorio sombrío de las vulnerabilidades inherentes a la cadena de suministro en el ecosistema cripto. A medida que el valor de los activos digitales continúa creciendo, también lo hace la sofisticación de los ataques dirigidos a robarlos. Los ataques a la cadena de suministro son particularmente difíciles de detectar para el usuario promedio, ya que el dispositivo parece legítimo a primera vista. Esto subraya la necesidad de una vigilancia constante, no solo por parte de los fabricantes para asegurar sus procesos de producción y distribución, sino también por parte de los usuarios para ejercer la debida diligencia en sus compras.
La respuesta de Ledger a este incidente será crucial para restaurar la confianza de sus clientes y de la comunidad cripto en general. Se espera que la empresa proporcione actualizaciones transparentes, guías claras para los usuarios afectados y refuerce aún más sus protocolos de seguridad en toda su cadena de suministro. Este evento probablemente impulsará a toda la industria de hardware wallets a revisar y fortalecer sus medidas contra ataques similares. En un espacio donde la seguridad es primordial, la capacidad de un fabricante para proteger los activos de sus usuarios, incluso frente a amenazas tan complejas como los implantes de hardware, es la piedra angular de su reputación y éxito a largo plazo.
Relacionados
Propuestas de la CFTC Buscan Separar los Mercados de Predicción del Juego de Casino
11 de octubre de 2026
La CFTC delimita los mercados de predicción y el juego con nuevas reglas
10 de octubre de 2026