Binance y Deribit revocan las claves API de SignalPlus tras ataque con invitación falsa de Teams
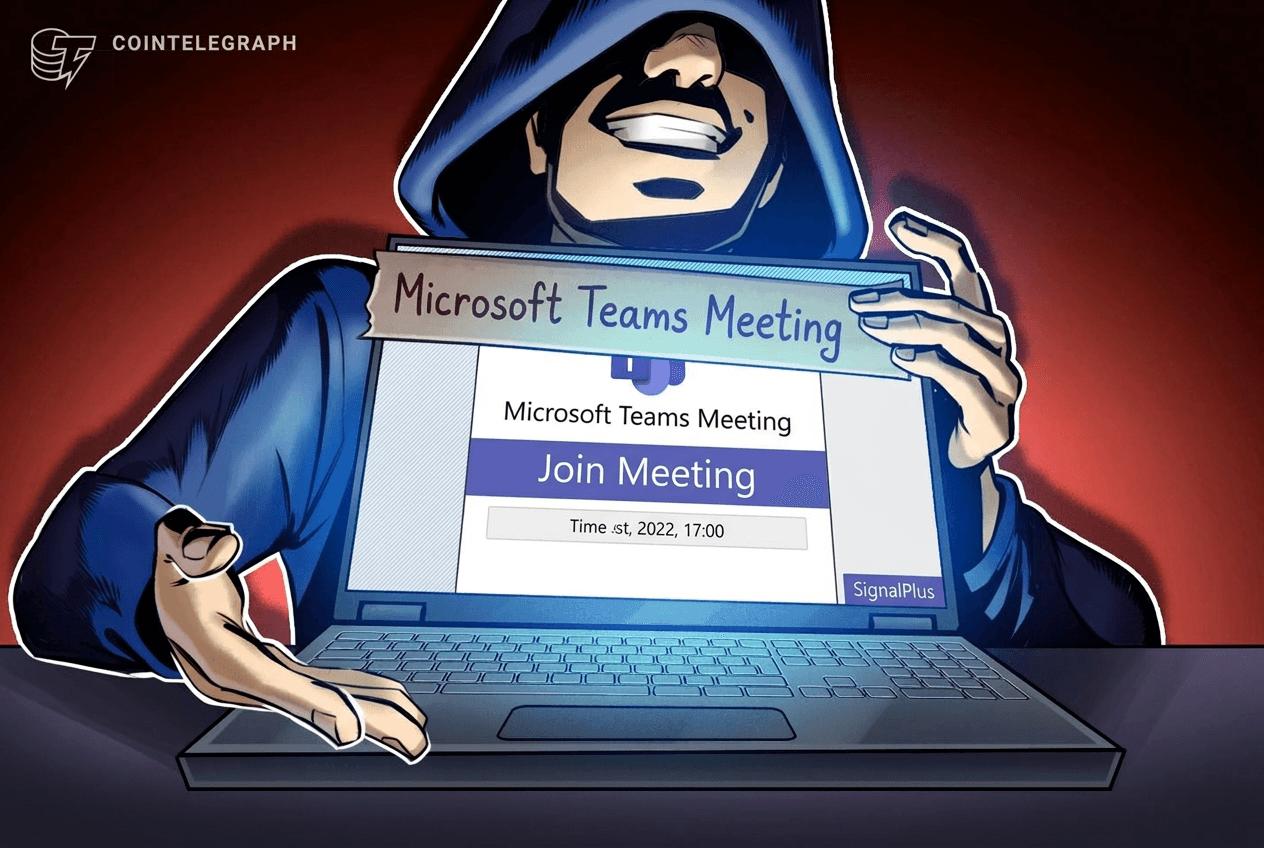
En una serie de medidas de seguridad que han sacudido el ecosistema de criptoactivos, Binance y Deribit han decidido revocar las claves API de la plataforma de trading SignalPlus, tras un ataque que utilizó una invitación falsa de Microsoft Teams para comprometer la computadora de un ingeniero. El incidente, que resultó en pérdidas de menos de $82,000, ha puesto de relieve la vulnerabilidad de los sistemas de autenticación y la necesidad de reforzar las defensas digitales en el sector financiero descentralizado.
El ataque se inició cuando un atacante envió una invitación a Microsoft Teams que parecía provenir de un colega interno de SignalPlus. Al hacer clic en el enlace, el ingeniero descargó un archivo malicioso que instaló un keylogger y un malware de acceso remoto. El atacante logró obtener credenciales de acceso a la cuenta del ingeniero y, a través de las claves API vinculadas a la plataforma, extrajo fondos de varias cuentas de usuarios. Aunque la cifra total de las pérdidas se mantuvo por debajo de $82,000, la gravedad del incidente radica en la exposición de la infraestructura de SignalPlus y la confianza de sus clientes.
SignalPlus ha reaccionado de forma inmediata, anunciando que cubrirá el monto total de las pérdidas y que implementará una auditoría interna exhaustiva. Paralelamente, Binance y Deribit, que habían otorgado a SignalPlus acceso a sus APIs para la ejecución de órdenes y la gestión de fondos, decidieron revocar esas claves de forma preventiva. Según fuentes de la industria, la revocación se realizó en menos de 24 horas tras la confirmación del incidente, lo que demuestra la rapidez con la que las plataformas de intercambio pueden responder a amenazas externas.
El uso de claves API para la integración de servicios de terceros es una práctica estándar en el ecosistema DeFi y de exchanges centralizados. Sin embargo, la reciente brecha subraya la necesidad de aplicar controles de acceso más estrictos, como la autenticación de múltiples factores (MFA) y la rotación periódica de claves. En el pasado, incidentes similares han afectado a plataformas como Coinbase y Kraken, donde la falta de MFA permitió a atacantes acceder a cuentas de usuarios y transferir criptomonedas sin autorización.
Desde el punto de vista regulatorio, la revocación de las claves API por parte de Binance y Deribit puede interpretarse como una respuesta proactiva a las exigencias de organismos supervisores que exigen la mitigación de riesgos operativos. Los reguladores de la UE y EE. UU. están cada vez más atentos a la gestión de riesgos de terceros, y la pérdida de confianza en una plataforma de trading puede acarrear sanciones y restricciones de operación. Por ello, la decisión de revocar las claves API no solo protege a los usuarios, sino que también protege a los exchanges de posibles repercusiones legales.
Para evitar futuros incidentes, las plataformas de criptoactivos están adoptando medidas como la segregación de funciones, la monitorización en tiempo real de tráfico de API y la implementación de sistemas de detección de anomalías basados en machine learning. Además, se está impulsando la educación de los usuarios sobre la importancia de verificar la autenticidad de los enlaces y la necesidad de mantener actualizados los sistemas operativos y los programas de seguridad.
En conclusión, el ataque a SignalPlus y la revocación de sus claves API por parte de Binance y Deribit destacan la fragilidad de la infraestructura de trading de criptomonedas frente a amenazas sofisticadas. Aunque las pérdidas monetarias fueron relativamente bajas, el impacto en la reputación y la confianza de los usuarios es significativo. Este suceso sirve como recordatorio de que la seguridad debe ser una prioridad constante y que la colaboración entre plataformas y reguladores es esencial para proteger el ecosistema cripto en su conjunto.
Relacionados

Bitcoin y acciones de cripto atrapados en el colapso de operaciones de IA, pero trader de Wintermute ve el vaso medio lleno
5 de noviembre de 2026
El mayor gestor de activos de Europa, Amundi, tokeniza un fondo de índice de renta variable en Ethereum
5 de noviembre de 2026